
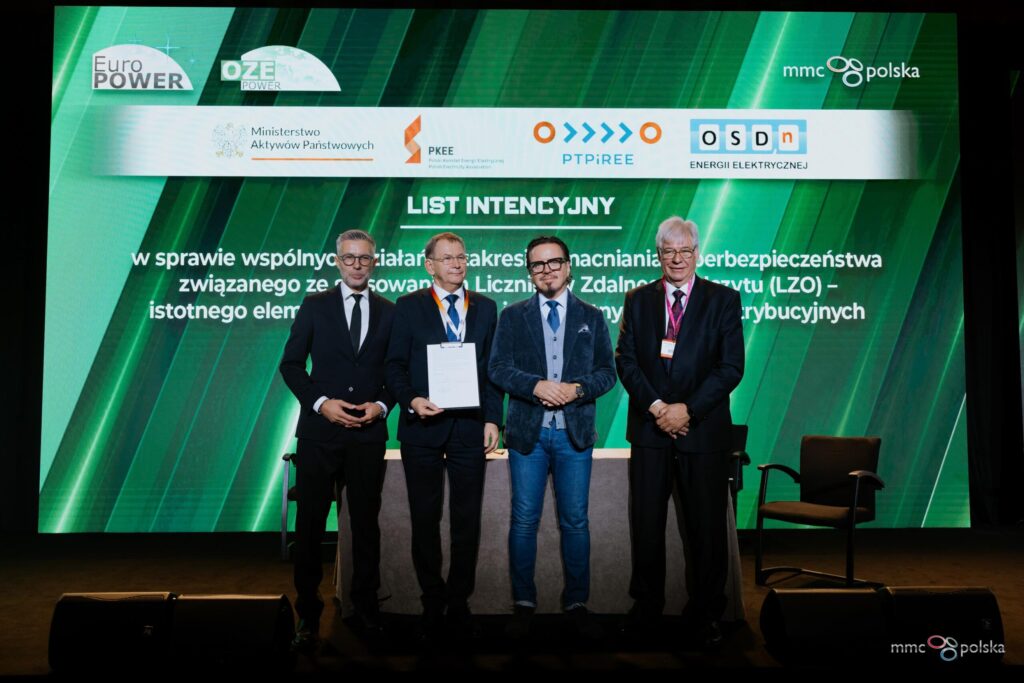
5 listopada br. w Warszawie, podczas pierwszego dnia konferencji EuroPOWER & OZE POWER, został podpisany List Intencyjny w sprawie wspólnych działań w zakresie umacniania cyberbezpieczeństwa związanego ze stosowaniem Liczników Zdalnego Odczytu (LZO) – istotnego elementu pomiarowego inteligentnych sieci dystrybucyjnych.
Sygnatariusze Listu Intencyjnego, reprezentujący stowarzyszenia przedsiębiorstw energetycznych, zadeklarowali gotowość do podjęcia współpracy ukierunkowanej na wypracowanie przejrzystych standardów i dobrych praktyk, służących sprawnemu rozwojowi rynku LZO, z korzyścią dla sektora elektroenergetycznego i odbiorców końcowych.
W obecności Wojciecha Balczuna, Ministra Aktywów Państwowych, dokument podpisali: w imieniu PTPiREE Prezes Maciej Mróz, Dariusz Lubera jako Prezes Polskiego Komitetu Energii Elektrycznej oraz Leszek Juchniewicz – Prezes Zarządu Ogólnopolskiego Stowarzyszenia Dystrybutorów niezależnych Energii Elektrycznej.
Współpraca ma służyć wypracowaniu przejrzystych standardów i dobrych praktyk w sześciu kluczowych obszarach:
- cyberbezpieczeństwa i ochrony danych,
- local content i rozwoju polskich kompetencji,
- interoperacyjności i standaryzacji rozwiązań,
- jakości i niezawodności LZO,
- procedur zakupowych,
- korzyści dla odbiorców.
We wskazanych obszarach prace będą koncentrować się m.in. na aktualizacji obecnych prawnych wymagań cyberbezpieczeństwa LZO, na ukształtowaniu transparentnych procedur zakupowych, na wspólnym podejściu do wprowadzania na polski rynek polskiego LZO, na zakresie wymaganych badań i testów, na wzmacnianiu obecności polskich firm i specjalistów na listach rzeczywistych dostawców urządzeń i usług dla podsektora dystrybucji. W polu widzenia i działań pozostają oczywiście odbiorcy energii, dla których LZO to wgląd w zużycie energii elektrycznej, możliwość korzystania z taryf dynamicznych i bardziej dokładne rozliczenia.
PTPiREE od lat aktywnie działa na rzecz wzmocnienia cyberbezpieczeństwa w sektorze dystrybucji. W 2025 roku zrealizowaliśmy projekt, którego efektem są „Wymagania bezpieczeństwa dla Liczników Zdalnego Odczytu”. W szczególności analizowaliśmy otoczenie regulacyjne, w tym obecne i projektowane normy UE, które zmienią zakres odpowiedzialności OSD w tym obszarze. Na bazie tych uwarunkowań, jak również benchmarku rynków europejskich, otwartego dialogu (ankiety) z potencjalnymi dostawcami urządzeń, jak i analizy potencjalnych zagrożeń z wyspecjalizowanym podmiotem zewnętrznym, sporządziliśmy zbiór wymogów dla LZO, podzielony na 7 strategicznych obszarów:
- Bezpieczeństwo w Cyklu Życia (SLC): Wymóg posiadania przez producenta certyfikowanych procesów bezpiecznego wytwarzania oprogramowania, audytowalność łańcucha dostaw oraz gwarancja wsparcia w zakresie łatania podatności przez cały okres eksploatacji licznika.
- Silna Kryptografia (CRY): Nakaz stosowania standardowych, otwartych algorytmów kryptograficznych oraz zapewnienie unikalności kluczy dla każdego urządzenia (zakaz stosowania kluczy grupowych).
- Bezpieczeństwo Komunikacji (COM): Wymóg szyfrowania warstwy aplikacyjnej (End-to-End) oraz wzajemnego uwierzytelniania stron komunikacji, co uniezależnia bezpieczeństwo danych od operatora sieci telekomunikacyjnej.
- Kontrola Dostępu (ACC): Implementacja modelu uprawnień opartego na separacji uprawnień lub rolach (RBAC) oraz fizyczna blokada portów serwisowych i interfejsów debugowania w urządzeniach produkcyjnych.
- Ochrona Integralności (INT): Mechanizmy wykrywające manipulację oprogramowaniem (Secure Boot) oraz integralność danych pomiarowych w spoczynku.
- Rejestrowanie i Audyt (LOG): Szczegółowe wymagania dotyczące zakresu i ochrony logów bezpieczeństwa, niezbędne do spełnienia wymogów raportowania incydentów (NIS 2).
- Bezpieczeństwo Fizyczne (PHY): Wymogi dotyczące odporności obudowy oraz czujników wykrywających ingerencję (otwarcie, pole magnetyczne).
Na bazie analiz i dyskusji sporządzono rekomendacje dalszych działań wdrożeniowych i regulacyjnych.
 wróć na stronę główną

